1. はじめに
本⽂書は、対象装置の医療機器に関するIEC 81001-5-1:2019 (JIS 81001-5-1:2023)に従ったユーザー向けのサイバーセキュリティ情報です。15 項までは装置特有の事項、16 項からはサイバーセキュリティ対応の推奨事項を記載しています。本⽂書は、各医療機関がサイバーセキュリティを確保するための情報の⼀つのため、各医療機関がセキュリティポリシーに従って総合的に検討し、設置時だけではなく、継続的にサイバーセキュリティの対応をお願いいたします。
⼀般的なサイバーセキュリティの対応は、厚⽣労働省の「医療情報システムの安全管理に関するガイドライン」等を参考にして実施をお願いいたします。*1
⼀般的なサイバーセキュリティの対応は、厚⽣労働省の「医療情報システムの安全管理に関するガイドライン」等を参考にして実施をお願いいたします。*1
*1 ガイドラインは、概説編、経営管理編、企画管理編、システム運⽤編の4 編で構成されています。
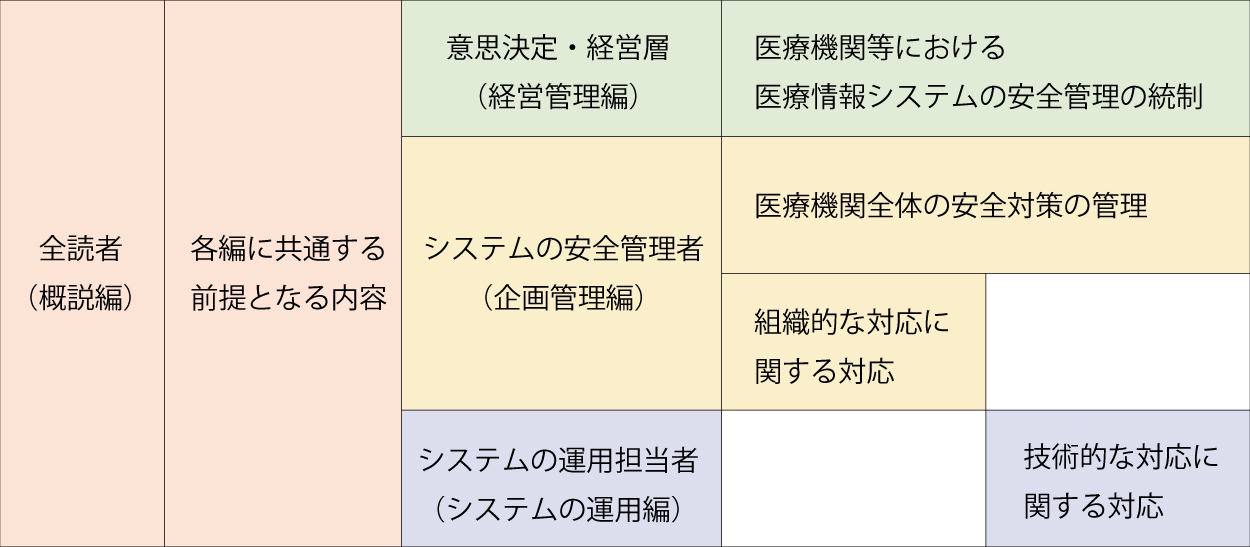
(概説編の図3-1)。
3. システム構成図
図1 にシステム構成図を⽰します。医療機器の範囲および本⽂書の対象は太字の四⾓枠です。
[1]等の数字は、SBOM の情報と関連しています。
[1]等の数字は、SBOM の情報と関連しています。